OpenShell Secure Runtime Perkuat Keamanan Software dengan Kontrol Eksekusi yang Lebih Ketat
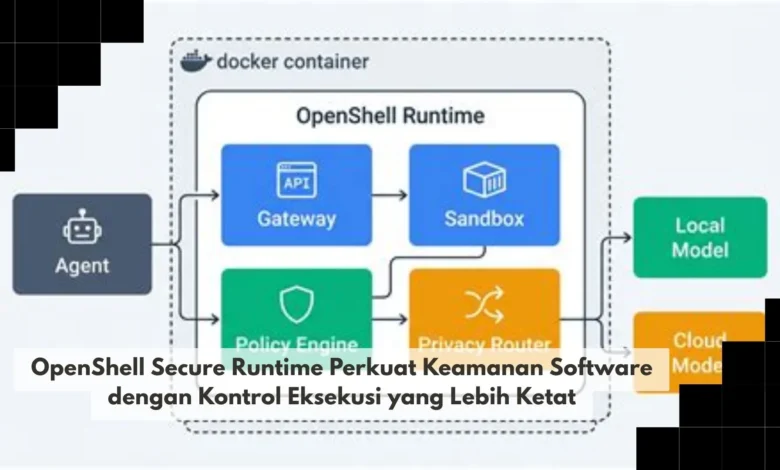
OpenShell Secure Runtime menawarkan pendekatan keamanan software yang berfokus pada pengendalian proses ketika aplikasi benar benar dijalankan. Di tengah meningkatnya penggunaan aplikasi, dependency, layanan otomatis, dan berbagai tool dari sumber berbeda, kontrol terhadap lingkungan eksekusi menjadi semakin penting. Dalam perkembangan TEKNO modern, secure runtime dapat membantu membatasi akses aplikasi terhadap resource penting sehingga risiko dari kesalahan konfigurasi, bug, maupun perilaku software yang tidak diharapkan dapat dikelola dengan lebih terstruktur.
OpenShell Secure Runtime Fokus Membatasi Aktivitas Aplikasi
Keamanan sistem modern sangat dipengaruhi oleh aturan yang mengendalikan aktivitas aplikasi selama proses runtime. OpenShell Secure Runtime membawa pendekatan yang menempatkan kontrol eksekusi sebagai salah satu lapisan perlindungan penting. Resource sistem dapat diberikan secara selektif agar aplikasi hanya menggunakan kemampuan yang memang diperlukan untuk menjalankan tugasnya.
Software masa kini biasanya menggunakan berbagai dependency sehingga jumlah komponen yang harus dipercaya menjadi semakin banyak. Bug maupun perilaku tidak terduga dapat menimbulkan dampak lebih besar apabila tidak terdapat batas yang jelas terhadap proses. Dalam perkembangan TEKNO keamanan software, pengelolaan hak akses selama runtime dapat menjadi bagian penting dari strategi keamanan berlapis.

Secure Runtime Mengatur Resource Berdasarkan Kebutuhan
Salah satu prinsip yang dapat diterapkan dalam secure runtime adalah memberikan hak akses minimum kepada setiap aplikasi. Software yang bekerja dengan beberapa file dapat dibatasi agar tidak bebas menjelajahi direktori lain. Batas akses juga dapat diterapkan pada koneksi jaringan, credential, konfigurasi sistem, dan resource lain.
Penerapan permission minimum dapat membuat masalah tetap berada dalam ruang yang lebih kecil ketika aplikasi mengalami gangguan. Resource yang berada di luar kebijakan dapat tetap dipisahkan dari proses meskipun aplikasi sedang berjalan. Dalam lingkungan TEKNO modern, kontrol permission membantu tim membuat struktur akses yang lebih mudah dipahami dan diaudit.
OpenShell Secure Runtime Mengandalkan Batas Eksekusi yang Jelas
Menempatkan workload dalam batas tertentu dapat mengurangi kemungkinan masalah pada satu aplikasi menyebar menuju komponen lainnya. Ketika program bermasalah, batas runtime memberikan lapisan tambahan agar gangguan tidak langsung meluas ke seluruh sistem. Isolasi tidak menggantikan pengujian keamanan namun dapat menjadi lapisan yang membantu menahan dampak suatu kegagalan.
Keuntungan tersebut penting ketika organisasi menggunakan aplikasi dari banyak sumber atau menjalankan software yang belum sepenuhnya dipercaya. Developer juga dapat memanfaatkan pola tersebut untuk mengevaluasi dependency atau tool tanpa memberikan izin berlebihan pada workstation utama. Dalam perkembangan TEKNO developer tools, isolasi proses dapat membantu menciptakan keseimbangan antara eksperimen dan keamanan.
Akses Sistem Dapat Dikendalikan melalui Kebijakan Runtime
Kemampuan berkomunikasi melalui jaringan perlu disesuaikan dengan fungsi software agar akses yang tidak diperlukan dapat dihindari. Kontrol network dapat membantu memastikan aplikasi tidak menggunakan koneksi di luar ruang lingkup yang telah ditetapkan. Cara ini memberikan administrator kemampuan untuk menentukan pola komunikasi berdasarkan kebutuhan operasional.
Akses penyimpanan perlu diberikan secara selektif karena file dapat mengandung informasi penting maupun konfigurasi sensitif. Kontrol runtime dapat membantu menentukan direktori dan resource yang tersedia untuk suatu workload. Dalam pengelolaan TEKNO perusahaan, kontrol jaringan dan sistem file dapat membantu membuat perilaku software menjadi lebih mudah diprediksi.
Monitoring Runtime Membantu Mengetahui Perilaku Aplikasi
Kontrol keamanan perlu dilengkapi monitoring agar perilaku workload dapat dibandingkan dengan kebijakan yang telah ditentukan. Pemantauan proses dapat membantu tim mengetahui apakah software menjalankan aktivitas sesuai fungsi yang diharapkan. Informasi runtime dapat menjadi referensi ketika administrator perlu memahami rangkaian kejadian sebelum sebuah masalah muncul.
Aturan runtime sebaiknya tidak dianggap permanen karena fungsi aplikasi dapat berkembang dari waktu ke waktu. Konfigurasi yang tepat harus memberikan resource secukupnya tanpa membuka kemampuan yang tidak diperlukan. Dalam pengelolaan TEKNO jangka panjang, monitoring serta evaluasi rutin dapat membuat secure runtime tetap sesuai dengan kebutuhan aktual.
Kesimpulan OpenShell Secure Runtime Memperkuat Kontrol Keamanan Software
Pendekatan OpenShell Secure Runtime berfokus pada cara mengendalikan interaksi software dengan berbagai resource ketika proses sedang aktif. Penerapan hak akses minimum, isolasi proses, pembatasan jaringan, serta kontrol sistem file dapat membantu mempersempit ruang yang dapat digunakan oleh aplikasi. Secure runtime tetap perlu dipadukan dengan praktik keamanan lain karena satu kontrol saja tidak cukup menghadapi seluruh risiko.
Bagi dunia TEKNO modern, pertumbuhan software membuat organisasi membutuhkan cara yang lebih terstruktur untuk membatasi kemampuan setiap workload. Penggunaan runtime terkontrol dapat menjadi pilihan bagi organisasi yang ingin menambahkan batas tambahan terhadap software. Dengan konfigurasi yang tepat, monitoring yang konsisten, dan evaluasi berkala, kontrol eksekusi dapat membantu memperkuat ketahanan sistem terhadap berbagai risiko aplikasi. Silakan bagikan pendapat tentang kontrol eksekusi software dan terus ikuti pembahasan TEKNO untuk memahami perkembangan keamanan aplikasi modern.