Era Secure Autonomous Agent Runtime Dimulai, AI Agent 2026 Makin Mandiri Tanpa Mengabaikan Keamanan
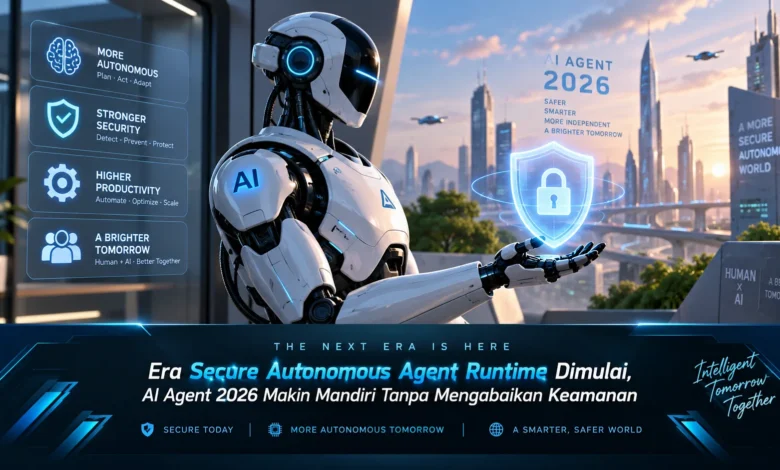
AI Agent pada 2026 berkembang dari sekadar asisten yang memberikan jawaban menjadi sistem yang mampu merencanakan pekerjaan, menggunakan tool, membaca data, menjalankan kode, dan menyelesaikan rangkaian tugas dengan tingkat kemandirian lebih tinggi. Kemampuan tersebut membuat aspek keamanan semakin penting karena setiap tindakan agen dapat berinteraksi langsung dengan sumber daya digital. Secure Autonomous Agent Runtime hadir sebagai pendekatan yang menempatkan isolasi, kontrol akses, pengawasan, dan pembatasan eksekusi sebagai fondasi penting agar perkembangan TEKNOLOGI AI tetap berjalan secara aman dan terkontrol.
Era AI Agent Mandiri Membutuhkan Runtime yang Lebih Aman
Runtime aman untuk agen otonom berperan sebagai lapisan yang mengatur bagaimana agen bekerja ketika menjalankan instruksi dan menggunakan tool. Konsep keamanan ini menjadi semakin relevan ketika agen memiliki otonomi lebih tinggi.
Apabila model sebatas menjawab pertanyaan, ruang tindakannya cenderung lebih kecil. Situasinya berbeda ketika AI Agent dapat menggunakan aplikasi, mengakses data, serta mengeksekusi perintah. Dengan kemampuan tersebut, perkembangan TEKNOLOGI agentic membutuhkan runtime yang memberikan batas jelas.
AI Agent Dapat Bekerja Bebas di Dalam Ruang yang Terkontrol
Lingkungan sandbox menjadi fondasi penting dalam lingkungan eksekusi agen otonom. Menggunakan ruang eksekusi terpisah, setiap agen dapat menjalankan tugas dalam lingkungan terbatas. Mekanisme tersebut memungkinkan otonomi dan keamanan berjalan berdampingan.
Sebagai contoh, agen yang diminta mengolah data pada direktori tertentu dapat ditempatkan dalam ruang kerja khusus. Apabila agen mencoba keluar dari ruang tersebut, runtime dapat menghentikan akses yang tidak diizinkan. Berkat isolasi tersebut, kesalahan dapat dibatasi sebelum berdampak lebih luas.
Least Privilege Mengatur Seberapa Jauh AI Agent Bisa Bertindak
Tidak hanya mengandalkan lingkungan terpisah, Secure Autonomous Agent Runtime dapat mengatur permission berdasarkan kebutuhan pekerjaan. Setiap agen hanya mendapatkan kemampuan yang benar benar diperlukan, sehingga tidak seluruh tool tersedia secara otomatis.
Sistem yang hanya memerlukan data tertentu misalnya dapat dibatasi agar hanya dapat membaca informasi. Untuk pekerjaan lainnya, agen yang perlu menggunakan API eksternal dapat memperoleh izin khusus untuk kebutuhan tersebut. Perubahan terhadap sumber daya penting juga dapat membutuhkan otorisasi tambahan sebelum benar benar dijalankan.
Koneksi AI Agent Perlu Dibatasi Sesuai Tugas
Sistem agentic masa kini dapat terhubung dengan banyak aplikasi dalam satu workflow. Fleksibilitas semacam ini memang memperluas pekerjaan yang dapat ditangani, tetapi juga menciptakan kebutuhan keamanan tambahan.
Secure runtime bisa membuat daftar tool yang boleh digunakan, menentukan endpoint yang diperbolehkan, serta membatasi data yang keluar dari lingkungan. Mekanisme tersebut membuat TEKNOLOGI AI Agent tetap memiliki fleksibilitas tanpa akses yang berlebihan.
Observability Membuat Setiap Aktivitas Agen Lebih Mudah Diawasi
Ketika otonomi AI semakin tinggi, semakin dibutuhkan mekanisme untuk melihat proses eksekusinya. Observability pada secure runtime dapat menyimpan informasi mengenai proses yang dijalankan, sehingga developer dapat memahami rangkaian pekerjaan sistem.
Jika sistem menjalankan aktivitas yang tidak diharapkan, log dapat digunakan untuk menelusuri rangkaian kejadian. Tim keamanan dan developer kemudian dapat memperbaiki kebijakan akses berdasarkan hasil audit yang tersedia. Melalui mekanisme ini, keamanan menjadi proses yang dapat terus dievaluasi.
Kesimpulan
Perkembangan secure runtime membuka tahap baru bagi AI Agent karena kemampuan menjalankan tugas secara mandiri harus disertai perlindungan. Sandbox, least privilege, kontrol tool, pembatasan jaringan, dan observability dapat menjaga agen tetap berada dalam batas operasional yang ditentukan.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, tren ini layak diperhatikan seiring AI Agent semakin mandiri. Masa depan agen otonom bukan hanya tentang seberapa banyak pekerjaan yang dapat dilakukan sendiri, tetapi juga seberapa baik lingkungan eksekusinya dapat dilindungi. Developer dapat terus mengamati evolusi sandbox untuk agen otonom agar dapat melihat bagaimana keamanan dan otonomi berkembang secara bersamaan.