Agent Governance Runtime Buka Standar Baru Keamanan dan Audit untuk Sistem AI Otonom
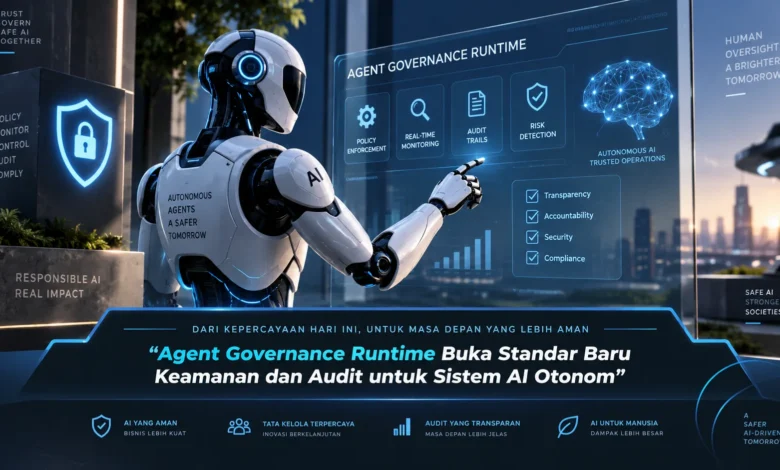
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Runtime Governance Membuka Lapisan Kontrol Baru untuk AI Otonom
Runtime governance membawa mekanisme pengawasan lebih dekat dengan setiap tindakan yang dilakukan agent. Ketika model pengawasan lama banyak bergantung pada policy yang sudah ditetapkan, runtime governance menambahkan pemeriksaan ketika tindakan benar benar akan dijalankan.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. AI dapat mengakses data, menentukan tool yang diperlukan, lalu melanjutkan workflow secara otomatis. Dengan kontrol yang aktif sepanjang proses, TEKNOLOGI AI otonom dapat memperoleh ruang kerja yang fleksibel tanpa kehilangan kontrol.
Policy Enforcement Menjadi Lebih Dinamis Saat Runtime
Keamanan AI otonom tidak cukup hanya mengandalkan permission yang diberikan pada awal sesi. Tugas yang sederhana pada awalnya dapat berkembang menjadi rangkaian operasi yang lebih kompleks. Karena itu, setiap tindakan penting perlu dievaluasi berdasarkan kondisi ketika operasi diminta.
Lapisan policy dapat memeriksa siapa yang bertindak, resource yang dituju, dan tindakan yang hendak dilakukan. Jika operasi sesuai dengan permission dan konteks, sistem dapat memberikan izin. Sebaliknya, jika permintaan melanggar kebijakan, sistem dapat memblokir eksekusi.
Hak Akses AI Perlu Disesuaikan dengan Setiap Tugas
Prinsip least privilege menjadi bagian penting dalam membangun Agent Governance Runtime yang aman. Agent pencarian tidak perlu diberikan hak untuk melakukan perubahan pada resource. Dengan pembatasan tersebut, risiko tindakan yang tidak sesuai dapat diperkecil.
Privilege tertentu dapat diaktifkan sementara berdasarkan kebutuhan aktual. Setelah operasi selesai, hak agent dapat kembali menuju level minimum. Model tersebut membantu menjaga akses tetap mengikuti kebutuhan aktual. Dalam TEKNOLOGI agentic AI, least privilege membantu menjaga otonomi tetap berada dalam batas aman.
Jejak Eksekusi Menjadi Fondasi Audit AI Otonom
Audit trail memiliki peran besar ketika agent dapat mengambil keputusan dan mengeksekusi operasi. Setiap tool call, akses resource, perubahan permission, dan keputusan penting dapat dicatat. Rekaman runtime tersebut memberikan dasar yang dapat digunakan untuk memahami perilaku agent.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Konteks mengenai siapa yang bertindak, kapan tindakan dilakukan, policy yang digunakan, dan resource yang dituju dapat mempermudah pemeriksaan apabila muncul masalah. Dengan demikian, organisasi dapat meninjau aktivitas agent dengan lebih mudah.
Monitoring Runtime Membuat Agent Lebih Mudah Diawasi
Monitoring memberikan visibilitas terhadap bagaimana agent menggunakan permission, tool, dan resource. Platform dapat memonitor penggunaan tool, akses data, keputusan policy, dan berbagai kejadian penting. Informasi tersebut dapat membantu menemukan perilaku yang berbeda dari kondisi normal.
Apabila AI terus meminta permission yang tidak sesuai dengan tugas, tim dapat menerima sinyal sebelum masalah berkembang lebih jauh. Pemantauan yang bekerja bersama governance engine membuat kontrol dapat merespons berdasarkan aktivitas yang sedang berlangsung. Pendekatan tersebut dapat membuat TEKNOLOGI agentic lebih mudah dikelola.
Human Approval Menjadi Pengaman untuk Operasi Berisiko Tinggi
Otonomi agent tidak mengharuskan seluruh keputusan berjalan tanpa pengawasan manusia. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan tindakan sensitif dapat membutuhkan human approval.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Pembayaran, perubahan permission, penghapusan informasi, atau pengiriman data sensitif dapat memerlukan konfirmasi sebelum diteruskan. Strategi berbasis tingkat risiko tersebut membantu membuat agent tetap efisien sekaligus memiliki batas keamanan yang jelas.
Keamanan dan Audit Menjadi Fondasi Agentic AI Masa Depan
Pertumbuhan agentic AI membuat kebutuhan terhadap kontrol yang terstruktur semakin penting. Sistem tidak cukup hanya menentukan apa yang boleh dilakukan agent. Aturan governance perlu terhubung dengan mekanisme yang benar benar bekerja selama eksekusi.
Kombinasi kontrol permission, validasi runtime, logging, monitoring, serta persetujuan manusia dapat membentuk fondasi governance yang lebih menyeluruh. Dalam perkembangan TEKNOLOGI berikutnya, runtime governance berpotensi menjadi bagian penting dari arsitektur AI yang aman dan dapat dipertanggungjawabkan.
Kesimpulan
Agent Governance Runtime membuka pendekatan baru untuk menjaga keamanan sekaligus auditabilitas sistem AI otonom. Dengan menggabungkan policy enforcement, least privilege, permission dinamis, audit trail, observability, dan human approval, sistem agentic dapat memperoleh fleksibilitas sambil mempertahankan pengawasan yang jelas. Pada evolusi TEKNOLOGI agentic, keamanan dan kemampuan audit berpotensi menjadi bagian penting dari standar pengembangan berikutnya. Anda dapat ikut berdiskusi mengenai masa depan governance pada agentic AI agar wawasan mengenai keamanan AI semakin berkembang.


