WhatsApp Palsu Muncul di Google Play Store dan Catat Ratusan Ribu Unduhan
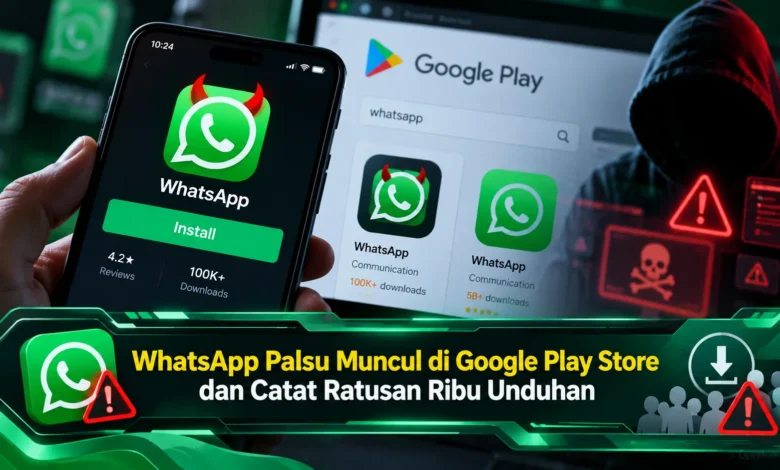
Keamanan pengguna Android kembali menjadi perhatian setelah aplikasi WhatsApp palsu ditemukan beredar melalui Google Play Store. Temuan yang ramai diberitakan pada 16 Oktober 2026 menunjukkan bahwa aplikasi tiruan tersebut telah mencatat lebih dari 500.000 unduhan dan bahkan muncul sebagai hasil pencarian bersponsor bagi sebagian pengguna. Aplikasi ini meniru nama, ikon, gambar, serta deskripsi WhatsApp resmi sehingga berpotensi mengecoh masyarakat yang kurang teliti. Kasus tersebut memperlihatkan bahwa perkembangan teknologi keamanan toko aplikasi masih menghadapi tantangan serius. Pengguna perlu memahami ciri aplikasi palsu, kemungkinan risikonya, dan langkah perlindungan sebelum mengunduh layanan komunikasi digital.
Aplikasi Tiruan WhatsApp Beredar di Play Store dan Menarik Ratusan Ribu Pengguna
Kemajuan layanan komunikasi digital semakin menghadirkan banyak manfaat bagi pengguna perangkat komunikasi modern. Di balik kemudahan tersebut, ancaman aplikasi tiruan masih menjadi persoalan. Pada 16 Oktober 2026, perangkat lunak dengan tampilan menyerupai WhatsApp ditemukan tersedia di Google Play Store. Listing mencurigakan itu menampilkan jumlah pemasangan yang melampaui 500.000 menurut indikator pemasangan yang ditampilkan Play Store. Besarnya catatan pemasangan tersebut mengundang pertanyaan mengenai keamanan distribusi perangkat lunak.
Peristiwa keamanan tersebut awalnya mendapat perhatian melalui unggahan pengguna Reddit. Dalam laporan tersebut, aplikasi tiruan muncul pada bagian hasil pencarian bersponsor ketika sebagian pengguna mencari WhatsApp. Tampilan promosi seperti ini berpotensi membingungkan pengguna, khususnya ketika informasi visual dibuat hampir identik. Kendati penempatan berbayar telah diamati, tidak semua pengguna melihat urutan pencarian yang sama. Dengan mempertimbangkan kondisi tersebut, pengecekan identitas pengembang tetap diperlukan.
Periksa Nama Pengembang Sebelum Mengunduh WhatsApp Android
Langkah pemeriksaan paling mendasar ketika mencari layanan pesan WhatsApp adalah nama pengembang yang tercantum. Aplikasi WhatsApp resmi diterbitkan oleh WhatsApp LLC. Sementara itu, listing mencurigakan diterbitkan melalui akun bernama Agment Assets sallu. Perbedaan tersebut memberikan petunjuk jelas bahwa perangkat lunak tersebut tidak berasal dari penerbit resmi. Oleh sebab itu, jangan hanya memperhatikan judul meskipun tampilan aplikasi terlihat familiar.
Aplikasi tiruan tersebut dilaporkan menggunakan elemen visual yang meniru produk resmi. Judul perangkat lunak, logo yang menyerupai WhatsApp, screenshot promosi, serta informasi pemasaran digunakan untuk memberikan kesan autentik. Pendekatan peniruan ini dapat memanfaatkan kebiasaan pengguna yang mengunduh secara cepat. Sebagai pembanding, WhatsApp resmi memiliki catatan unduhan di atas 10 miliar, jauh lebih besar daripada aplikasi tiruan. Namun demikian, jumlah unduhan tidak boleh dijadikan satu-satunya ukuran keamanan.
Peran Google Play Early Access dalam Kasus WhatsApp Tiruan
Penempatan aplikasi pada hasil pencarian bersponsor mungkin meningkatkan peluang seseorang membuka halaman tersebut. Ketika seseorang sedang mencari aplikasi populer, orang sering menekan aplikasi yang pertama terlihat. Namun penting dipahami, penempatan iklan tidak menjamin aplikasi berasal dari pemilik merek. Peristiwa yang dilaporkan ini memperlihatkan risiko mengandalkan tampilan pencarian sebelum mengunduh aplikasi komunikasi. Dengan demikian, hasil pencarian teratas tidak boleh langsung dianggap resmi.
Hal lain yang mendapat perhatian adalah indikasi keterlibatan mekanisme Early Access di Google Play. Fitur akses awal tersebut memungkinkan pengembang menyediakan aplikasi yang masih dalam pengembangan. Bergantung pada mekanisme distribusinya, pengguna dapat kesulitan melihat tanggapan terbuka. Dalam analisis awal disebutkan kemungkinan fitur tersebut membuat peringatan pengguna lebih sulit ditemukan. Namun demikian, mekanisme penyebabnya belum dapat dipastikan. Karena itu, dugaan harus dibedakan dari fakta yang telah terkonfirmasi.
Ancaman Potensial Aplikasi Tiruan terhadap Akun Pengguna
Munculnya listing tiruan layanan pesan populer memunculkan pertanyaan tentang keamanan data. Perangkat lunak pesan instan dapat berinteraksi dengan informasi sensitif, termasuk identitas akun dan akses ke fungsi smartphone. Apabila perangkat lunak ternyata mengandung fungsi tidak sah, keamanan akun dapat menghadapi ancaman. Walaupun kemungkinan tersebut perlu diwaspadai, laporan awal belum membuktikan keberadaan malware tertentu. Karena itu, pengguna sebaiknya memahami bahwa sifat berbahaya aplikasi belum dipastikan secara teknis.
Untuk perlindungan perangkat seluler, hak akses perangkat lunak harus dipahami sebelum disetujui. Sebagai contoh, kemampuan mengakses informasi kontak dapat membuka informasi pribadi apabila disalahgunakan. Hal serupa berlaku pada kemampuan memantau pesan yang muncul, fungsi accessibility Android, atau akses terhadap penyimpanan yang dapat memiliki konsekuensi keamanan. Walaupun pemeriksaan izin sangat membantu, izin yang terlihat normal bukan jaminan aplikasi aman. Sebagai langkah perlindungan, gunakan aplikasi dari penerbit resmi.
Panduan Memeriksa Keamanan WhatsApp dan Google Play Protect
Ketika terdapat indikasi instalasi aplikasi tiruan, pengguna sebaiknya memastikan aplikasi yang terpasang benar-benar resmi. Masuk ke menu Settings pada smartphone, kemudian buka daftar aplikasi dan lihat rincian aplikasi komunikasi tersebut. Pada tahap pemeriksaan berikutnya, pastikan asal instalasi dan pengembangnya. Jika ditemukan aplikasi dari penerbit tidak resmi, hapus melalui fitur Uninstall. Jika data komunikasi perlu dipertahankan, pastikan cadangan berasal dari WhatsApp resmi.
Sesudah perangkat lunak mencurigakan dicopot, jalankan pemeriksaan Google Play Protect. Layanan tersebut memberikan peringatan mengenai risiko aplikasi. Pengguna juga disarankan, meninjau hak akses perangkat lunak lain, memperbarui sistem operasi, dan mengamankan akun apabila informasi login telah diberikan. Pada pengamanan akun WhatsApp, perkuat autentikasi dengan fitur two-step verification serta pastikan tidak ada perangkat terhubung yang tidak dikenal. Apabila muncul aktivitas tidak wajar, segera lakukan langkah pengamanan melalui layanan resmi.
Kesimpulan Kasus WhatsApp Palsu di Google Play Store
Temuan aplikasi tiruan WhatsApp di Google Play Store menjadi pengingat penting dalam ekosistem teknologi distribusi aplikasi. Walaupun ditemukan pada platform distribusi populer, perangkat lunak tetap membutuhkan verifikasi identitas. Nama pengembang WhatsApp LLC menjadi salah satu petunjuk utama, sedangkan listing dari Agment Assets sallu merupakan aplikasi berbeda dari layanan aslinya. Pengguna sebaiknya, memeriksa nama pengembang, mengaktifkan Play Protect, dan menghindari pemberian izin berlebihan. Namun demikian, belum ada kepastian mengenai fungsi berbahaya spesifik aplikasi tersebut. Dengan membiasakan verifikasi sebelum instalasi, perlindungan data pribadi dapat ditingkatkan. Apa pendapat Anda, apakah pengguna Android sudah cukup teliti ketika mengunduh aplikasi? Silakan bagikan pendapat Anda mengenai cara mengenali WhatsApp palsu.